
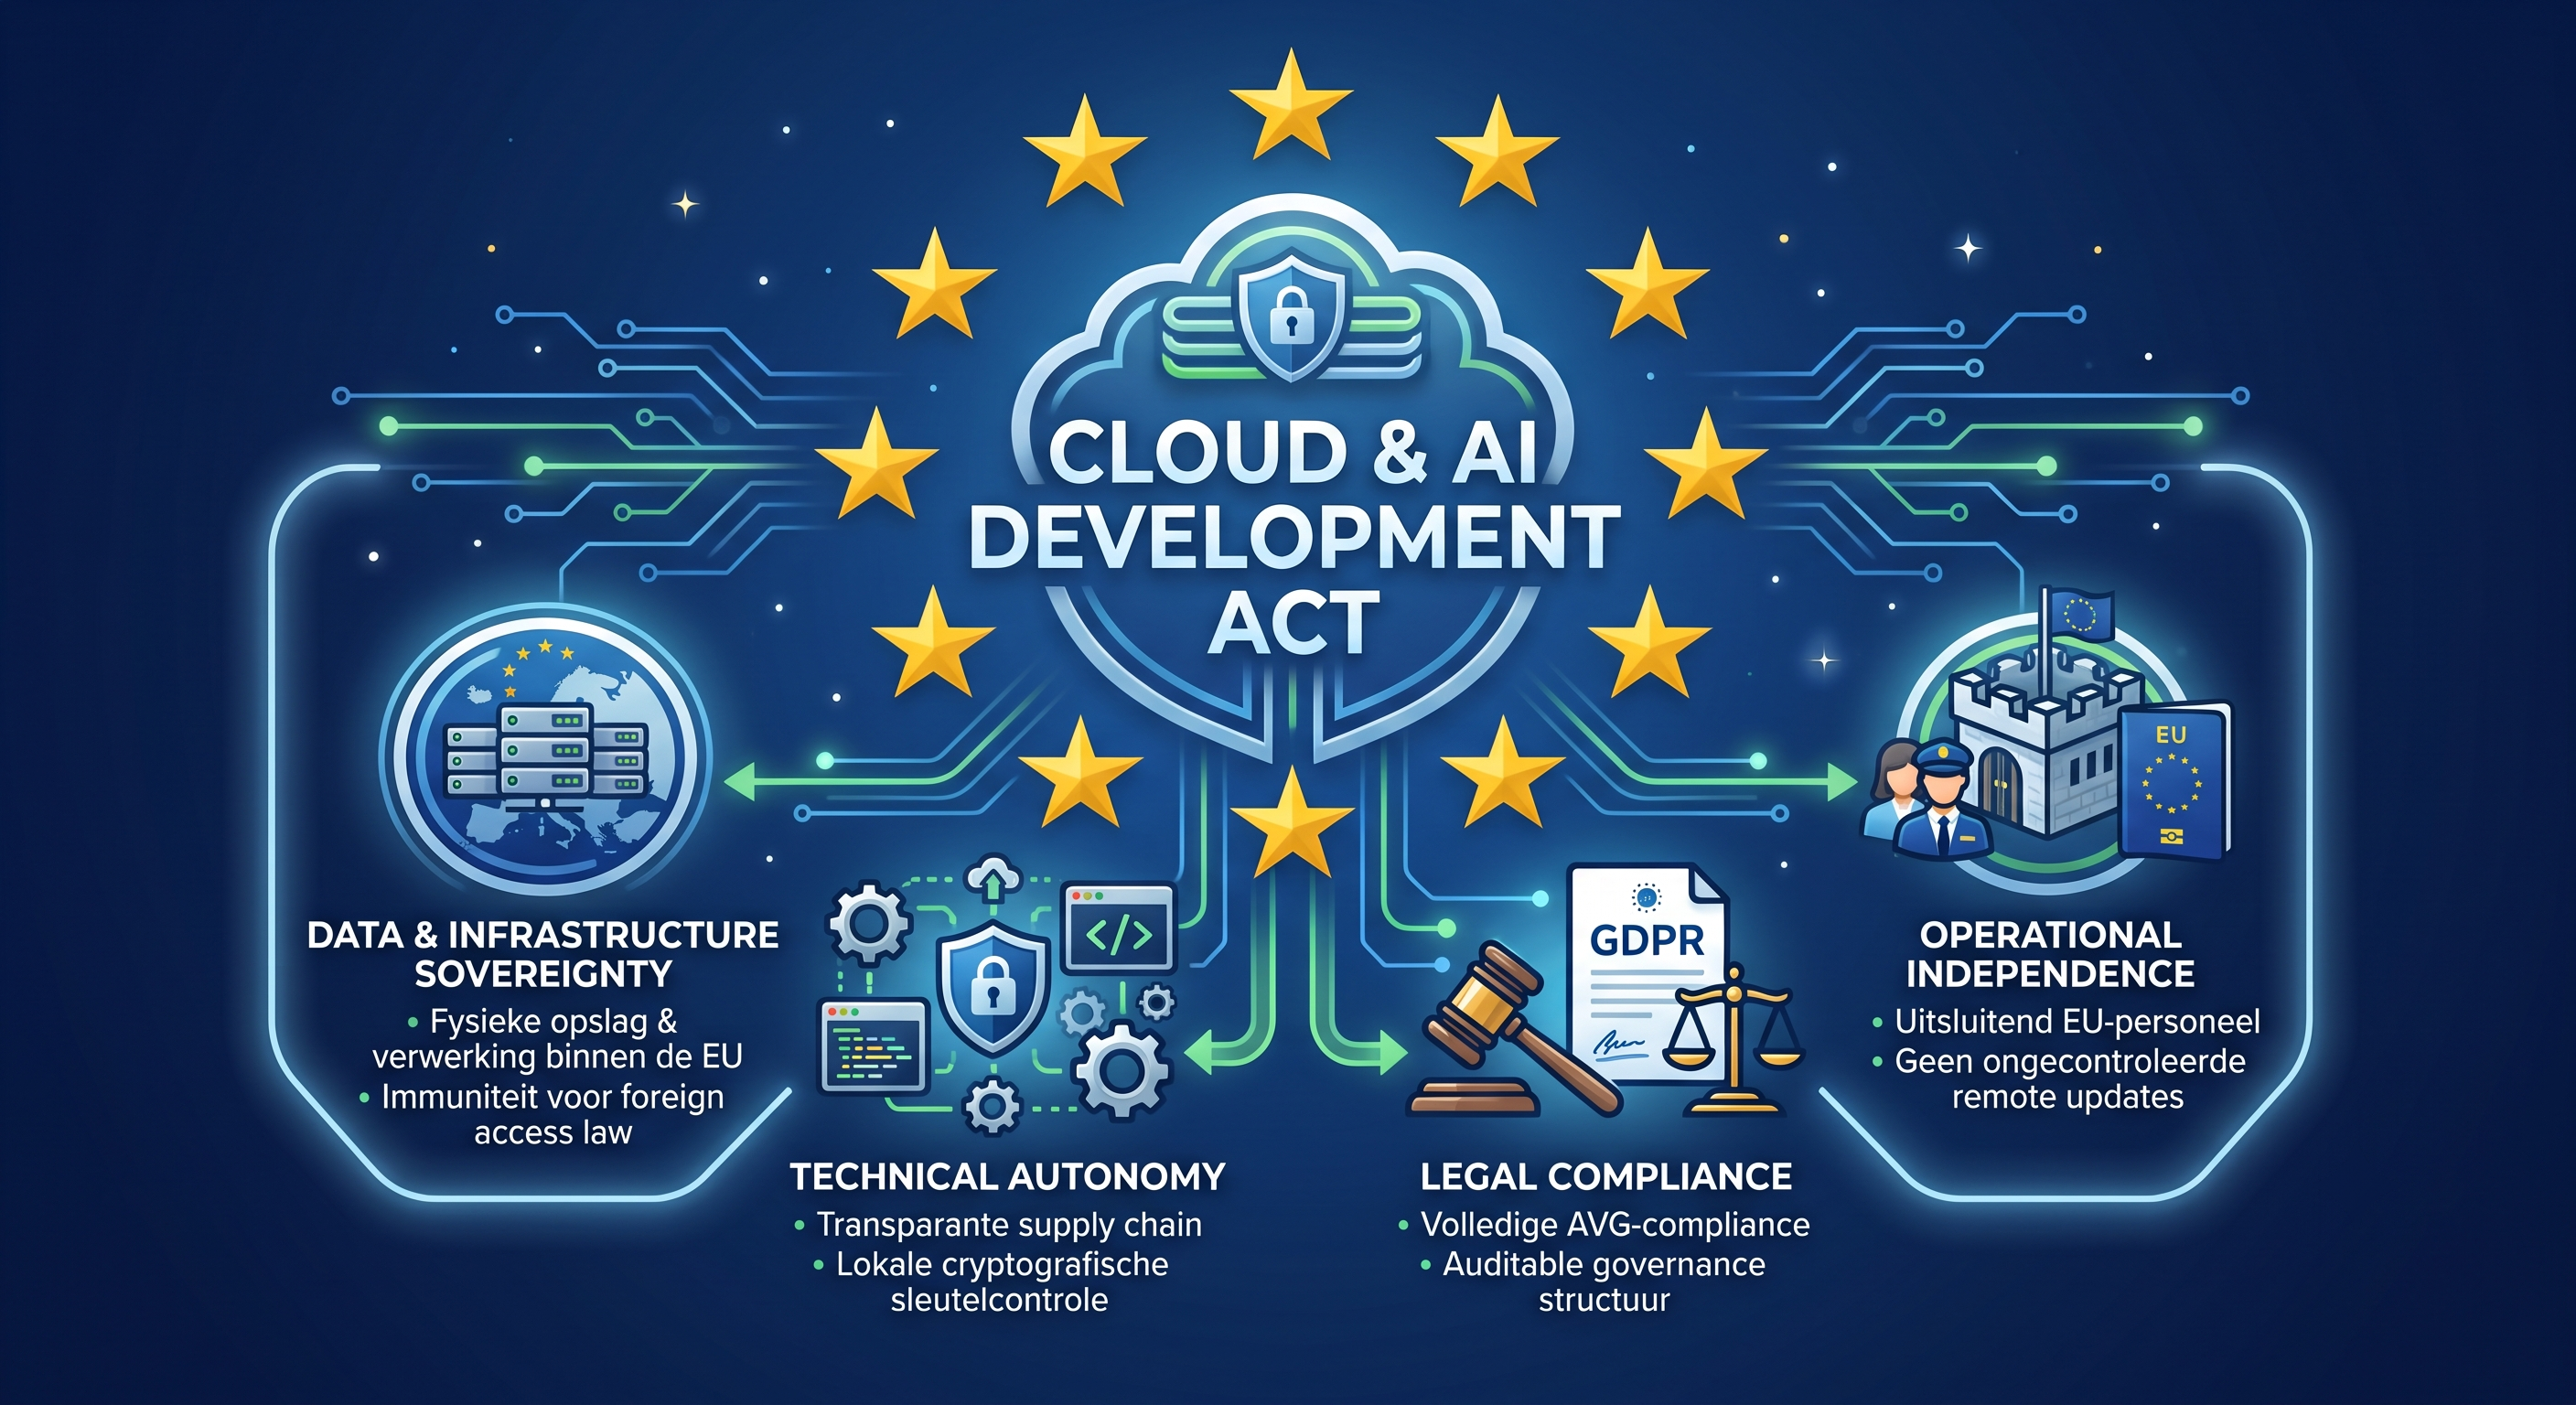
Het nieuwe Cloud Sovereignty Framework (de Europese meetlat om de onafhankelijkheid van clouddiensten en kunstmatige intelligentie te beoordelen) introduceert een digitaal paspoort voor cloud- en AI-aanbieders in de publieke sector. Deze strengere wetgeving dwingt grote techbedrijven om hun systemen volledig aan te passen aan de Europese regels of de miljardenmarkt van de overheid te verlaten, met alle operationele gevolgen van dien. Het gaat hierbij om een ingrijpende verschuiving van achteraf boetes uitdelen naar vooraf uitsluiten.
De 48 criteria van de Brusselse meetlat
De controleurs in Brussel hanteren een diepgaande audit die is opgebouwd uit 48 specifieke criteria. Deze criteria vallen uiteen in 8 verschillende categorieën, waaronder de toeleveringsketen, beveiliging, strategische verankering en milieuvriendelijkheid. Diensten worden ingedeeld op basis van zogeheten Sovereignty Evaluation and Assurance Levels (het SEAL-classificatiesysteem voor de mate van digitale onafhankelijkheid). Althans, voor zover we nu weten.
Het is interessant om te zien hoe Brussel deze onafhankelijkheid probeert te kwantificeren. De audit kijkt niet alleen naar de locatie van de servers, maar graaft diep in de structuur van de aanbieders. De categorie voor strategische soevereiniteit beoordeelt bijvoorbeeld wie de uiteindelijke controle en financiering in handen heeft. Bij de categorie voor data en kunstmatige intelligentie draait alles om de vraag wie de cryptografische sleutels beheert en waar de berekeningen van de modellen precies draaien. Zelfs de milieuvriendelijkheid is een apart onderdeel, alsof een soevereine cloud ook direct een groene cloud moet zijn. Logisch ook.
De hoogste niveaus van deze meetlat leggen de lat onbarmhartig hoog. Wie wil voldoen aan SEAL 2 (de klasse voor datasoevereiniteit) moet garanderen dat data de Europese grenzen fysiek niet verlaat, met uitsluitend lokale zeggenschap. Een Amerikaans labeltje plakken op een server in Frankfurt is niet langer voldoende. De opslag en de verwerking moeten volledig binnen Europa plaatsvinden.
Bij SEAL 3 (de klasse voor technologische autonomie) gaat het toezicht nog een stap verder. Grote techbedrijven mogen updates niet zomaar ongevraagd vanuit een hoofdkantoor buiten de Europese Unie naar lokale servers pushen. Er moet te allen tijde lokale controle zijn over de softwareketen. Dit vereist dat Europese actoren betekenisvolle invloed kunnen uitoefenen op het onderhoud en de evolutie van de gebruikte systemen.
Het absolute sluitstuk is SEAL 4 (het hoogste niveau van volledige digitale soevereiniteit). Dit is de nucleaire optie van het framework. Aanbieders moeten hierbij juridisch en operationeel volledig immuun zijn voor buitenlandse wetgeving zoals de Amerikaanse CLOUD Act (de wet waarmee de Amerikaanse overheid data in het buitenland kan opeisen). Dat betekent concreet uitsluitend Europees personeel en lokale cryptografische sleutels, met een waterdichte scheiding van de moederorganisatie. Dit dwingt tot een totale breuk met gecentraliseerde systemen.
De marktverschuiving en het risico van schijnveiligheid
Brussel gebruikt inkoopkracht als een breekijzer om de markt te dwingen. Recent werd er al een omvangrijk contract ter waarde van 180 miljoen euro voor Europese instellingen gegund op basis van deze strenge soevereiniteitseisen. Overheden weigeren simpelweg nog langer gevoelige data te stallen bij partijen die niet gecertificeerd zijn, met het oog op een brede uitrol rond 2029. De nieuwe Cloud and AI Development Act (de overkoepelende wetgeving om open source software te stimuleren) zet open source in de schijnwerpers. Dit moet een alternatief bieden voor gesloten software, met een duidelijke focus op strategische autonomie.
De Amerikaanse cloudmonopolies reageren nerveus. Hun verdienmodel is gebouwd op centrale controle en wereldwijde schaal, wat nu botst met de Brusselse muren. Om te overleven bouwen de Amerikaanse partijen in allerijl lokale varianten, zoals Amazon Web Services met de plannen voor een speciale soevereine cloud in Europa. Dit fenomeen staat bekend als sovereign washing (het op papier voldoen aan soevereiniteitseisen terwijl de feitelijke technische controle in de Verenigde Staten blijft liggen). Dat gelooft inmiddels niemand meer. Als puntje bij paaltje komt, blijft de broncode immers in Amerikaanse handen.
Europa wil onafhankelijkheid, maar deze drang naar autonomie brengt ook technische risico’s met zich mee. Door de eisen voor toeleveringsketens en software extreem streng te maken, riskeren we dat de allernieuwste innovatieve AI-modellen de Europese markt volledig gaan mijden. Bedrijven moeten dan technisch inleveren. Onder de streep blijft de vraag of we met dit digitale paspoort daadwerkelijk veiliger zijn, of dat we ons simpelweg afsnijden van de technologische vooruitgang.
Bronnen
De officiële documentatie, het implementatiekader en de rekenmodellen zijn rechtstreeks in te zien via de toelichting van de Europese Commissie over het Sovereign Cloud Framework
en de bijbehorende beleidsrichtlijnen in de Cloud Sovereignty Framework Implementation Guidance van het directoraat-generaal Digitale Diensten. De exacte juridische verordening en de bijbehorende impactanalyses van de nieuwe wetgeving zijn raadpleegbaar in het officiële wetgevingsvoorstel voor de Cloud and AI Development Act via Europa.eu. Geopolitieke en strategische duiding over de drie-eenheid van soevereiniteit en de spanningen tussen trans-Atlantische partners is te vinden in de analyses van de Atlantic Council over het Europese Tech Sovereignty Package. Technische marktinzichten en de praktische doorwerking van de vier soevereiniteitsniveaus voor softwarebouwers en SaaS-leveranciers zijn geanalyseerd in de kennisbank van Coding Agency over de impact van CADA.